¿Qué SAQ me toca?
El alcance define si son unos 30 controles o más de 250, y casi nadie lo explica en criollo. Un asistente de 7 preguntas te dice qué SAQ corresponde y qué secciones aplican.
PCI DSS v4.0.1 · para equipos que procesan pagos
Almena ordena los 12 requisitos de PCI DSS, hace rondas sobre tu página de pago, tus repos y tu cuenta de AWS, busca tarjetas en tus bases y te avisa cuando algo cambia. Llegás a la auditoría con la evidencia lista.
Entrás con un link al email, sin contraseñas.
41% de avance · 10 de 51 secciones validadas
Cada almena es uno de los 12 requisitos de PCI DSS y se llena de abajo hacia arriba con sus secciones: piedra las validadas en la revisión, rayado las implementadas que esperan que alguien las revise, gris las que están en progreso y vacío las que faltan empezar. La tapa naranja indica fallas abiertas en las rondas, con la cantidad arriba. Una almena punteada no aplica a tu SAQ. Cuando todas quedan de piedra, el perímetro está cerrado.
El alcance define si son unos 30 controles o más de 250, y casi nadie lo explica en criollo. Un asistente de 7 preguntas te dice qué SAQ corresponde y qué secciones aplican.
Capturas, planillas, mails y carpetas compartidas. En Almena cada requisito tiene su estado, su responsable, su fecha límite y su evidencia, y quien revisa lo hace desde el mismo lugar.
Desde marzo de 2025, 6.4.3 y 11.6.1 piden vigilar los scripts de la página de pago todo el tiempo. Las rondas programadas lo hacen y te avisan por email.
Por qué Almena
Las almenas son los bloques que coronan la muralla de un castillo: protegen al vigía y le dejan mirar. En PCI DSS, cada requisito es una almena. Cuando están todas firmes, el perímetro donde viven los datos de tarjeta queda cerrado.
Respondés cómo cobra tu app (redirect, iframe del procesador, campos propios) y Almena calcula el SAQ y arma la lista de requisitos que te aplican.
Tu página de pago, tus repos de GitHub o Bitbucket y tu cuenta de AWS, siempre con accesos de solo lectura. Cada ronda deja hallazgos por requisito y evidencia exportable.
Asigná responsables y fechas, subí lo que no se puede automatizar y, si trabajás con un QSA o una consultora, invitalos con un rol de solo lectura para que revisen cada requisito.
Cada hallazgo indica a qué requisito responde y qué hay que hacer. Las rondas quedan como evidencia.
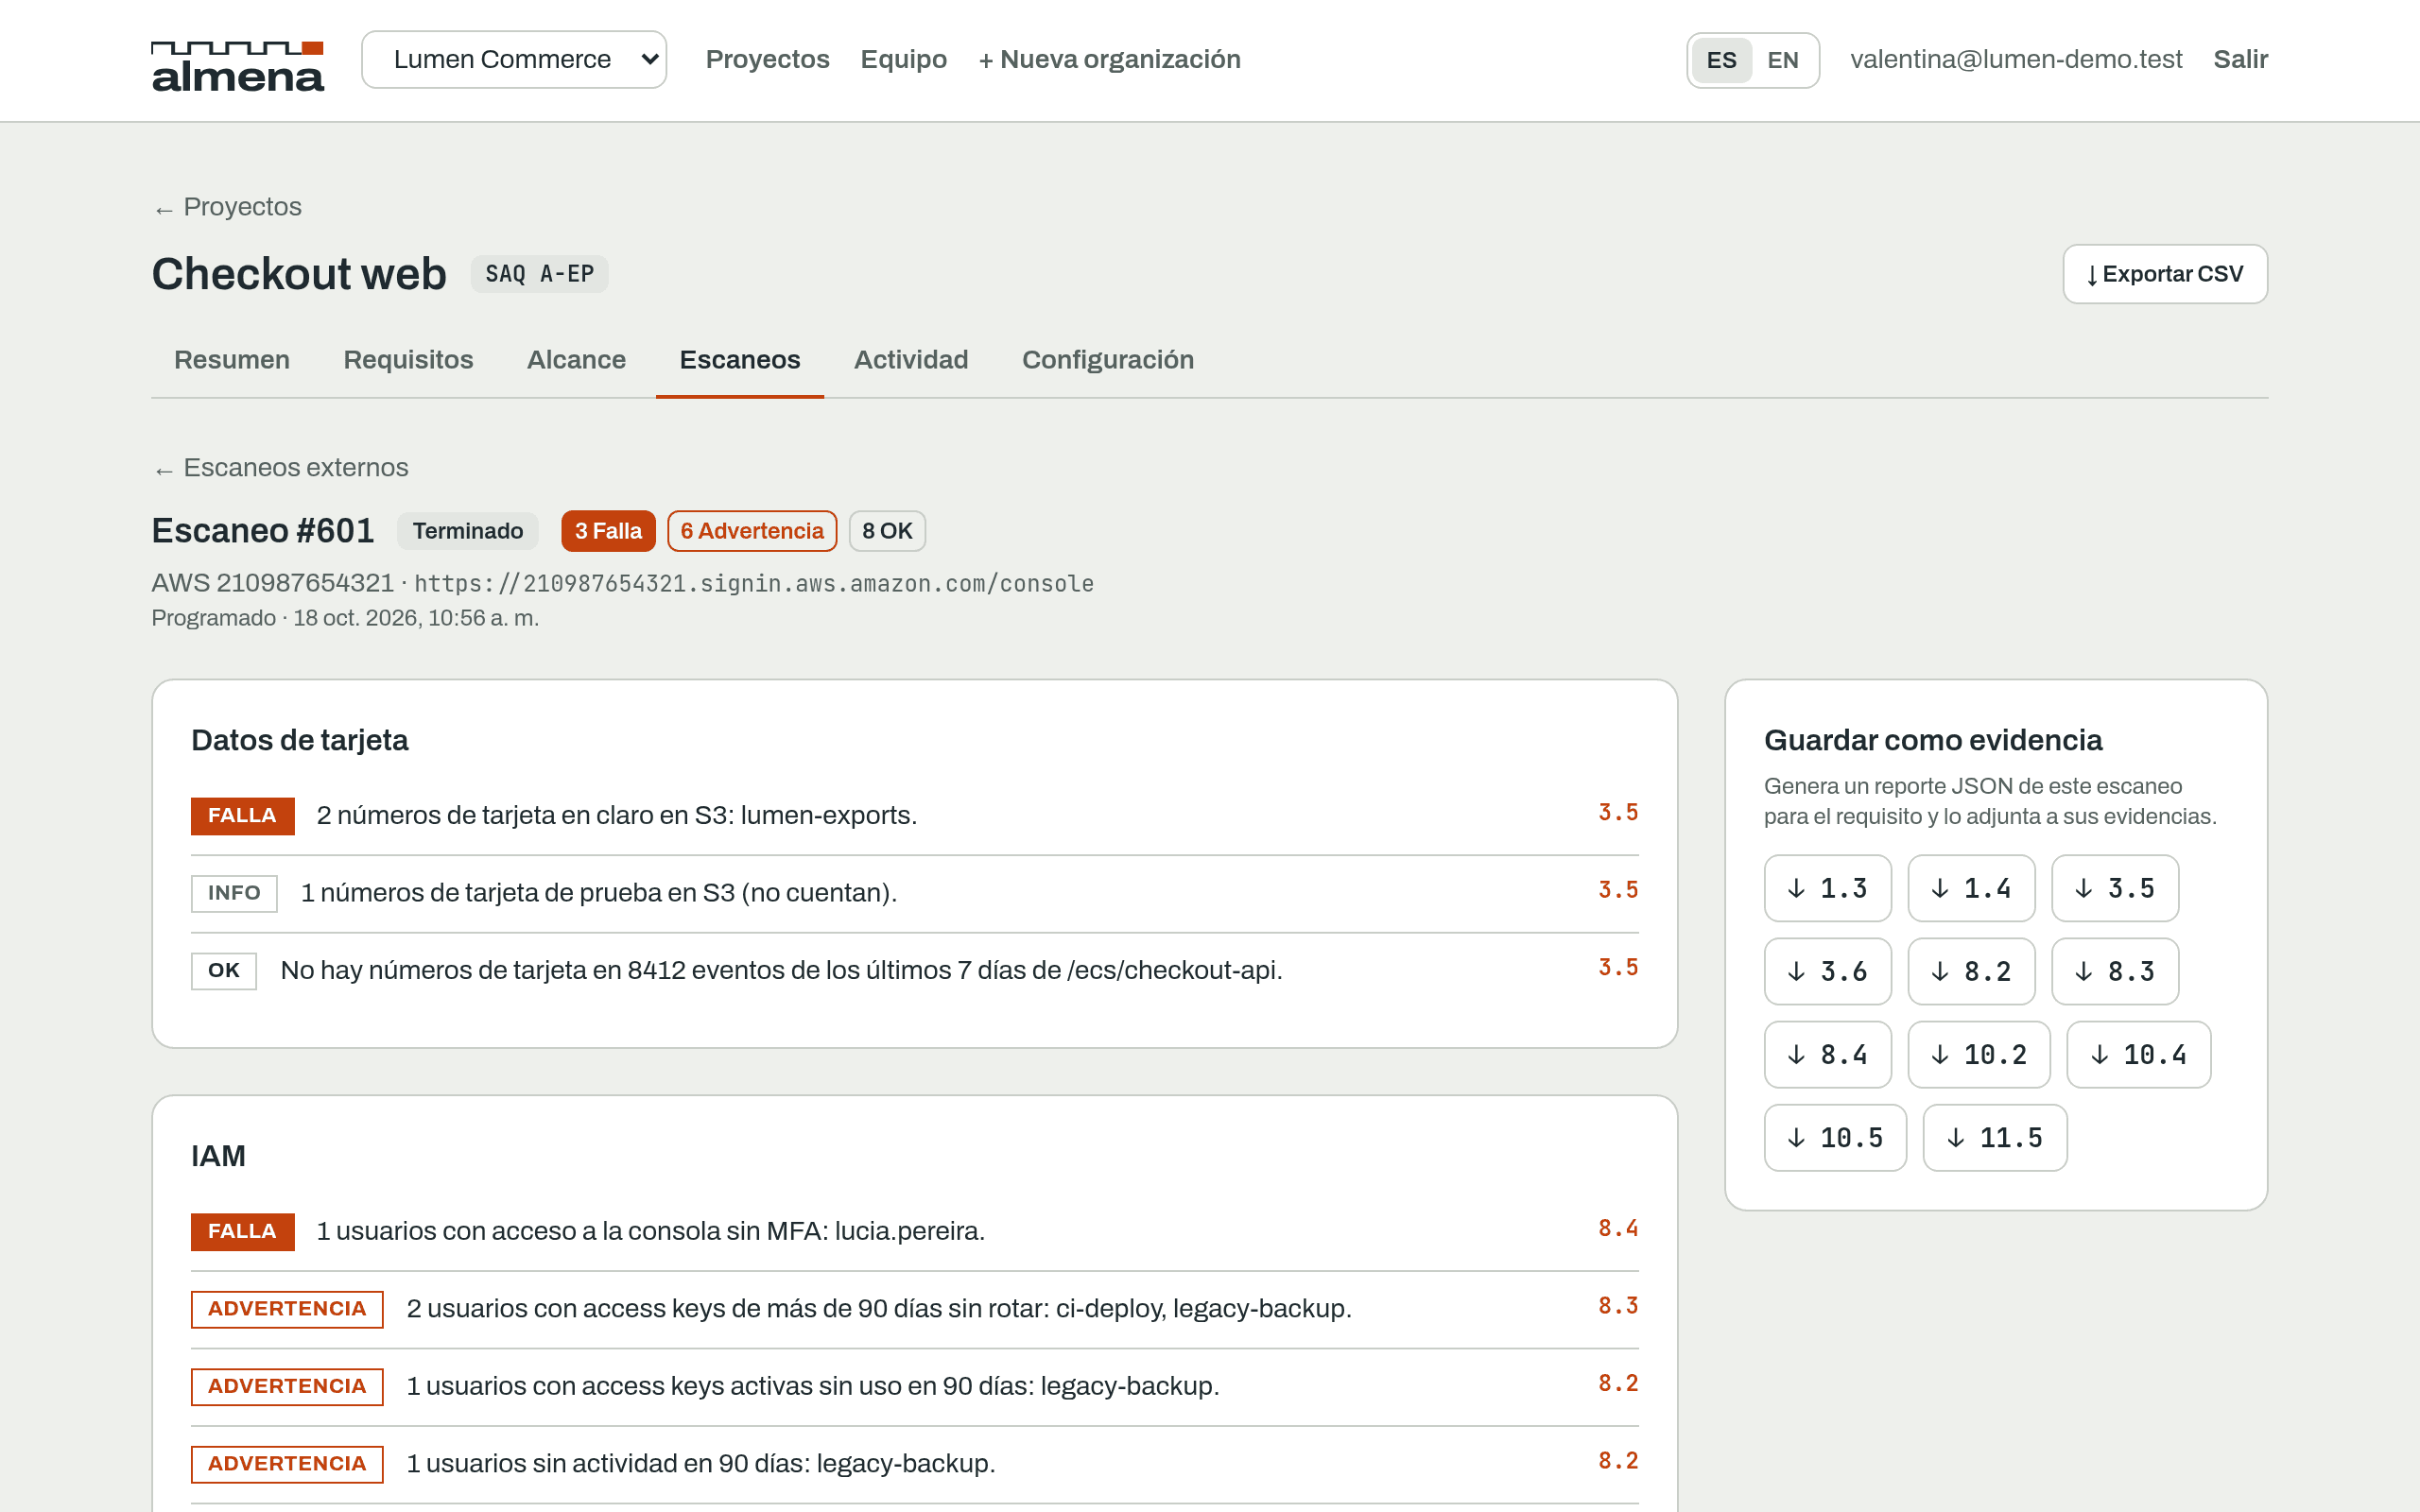
Es por donde entran los ataques de skimming. Almena ejecuta la página como un navegador real, guarda el hash de cada script y te avisa cuando algo cambia, antes de que lo note un cliente.
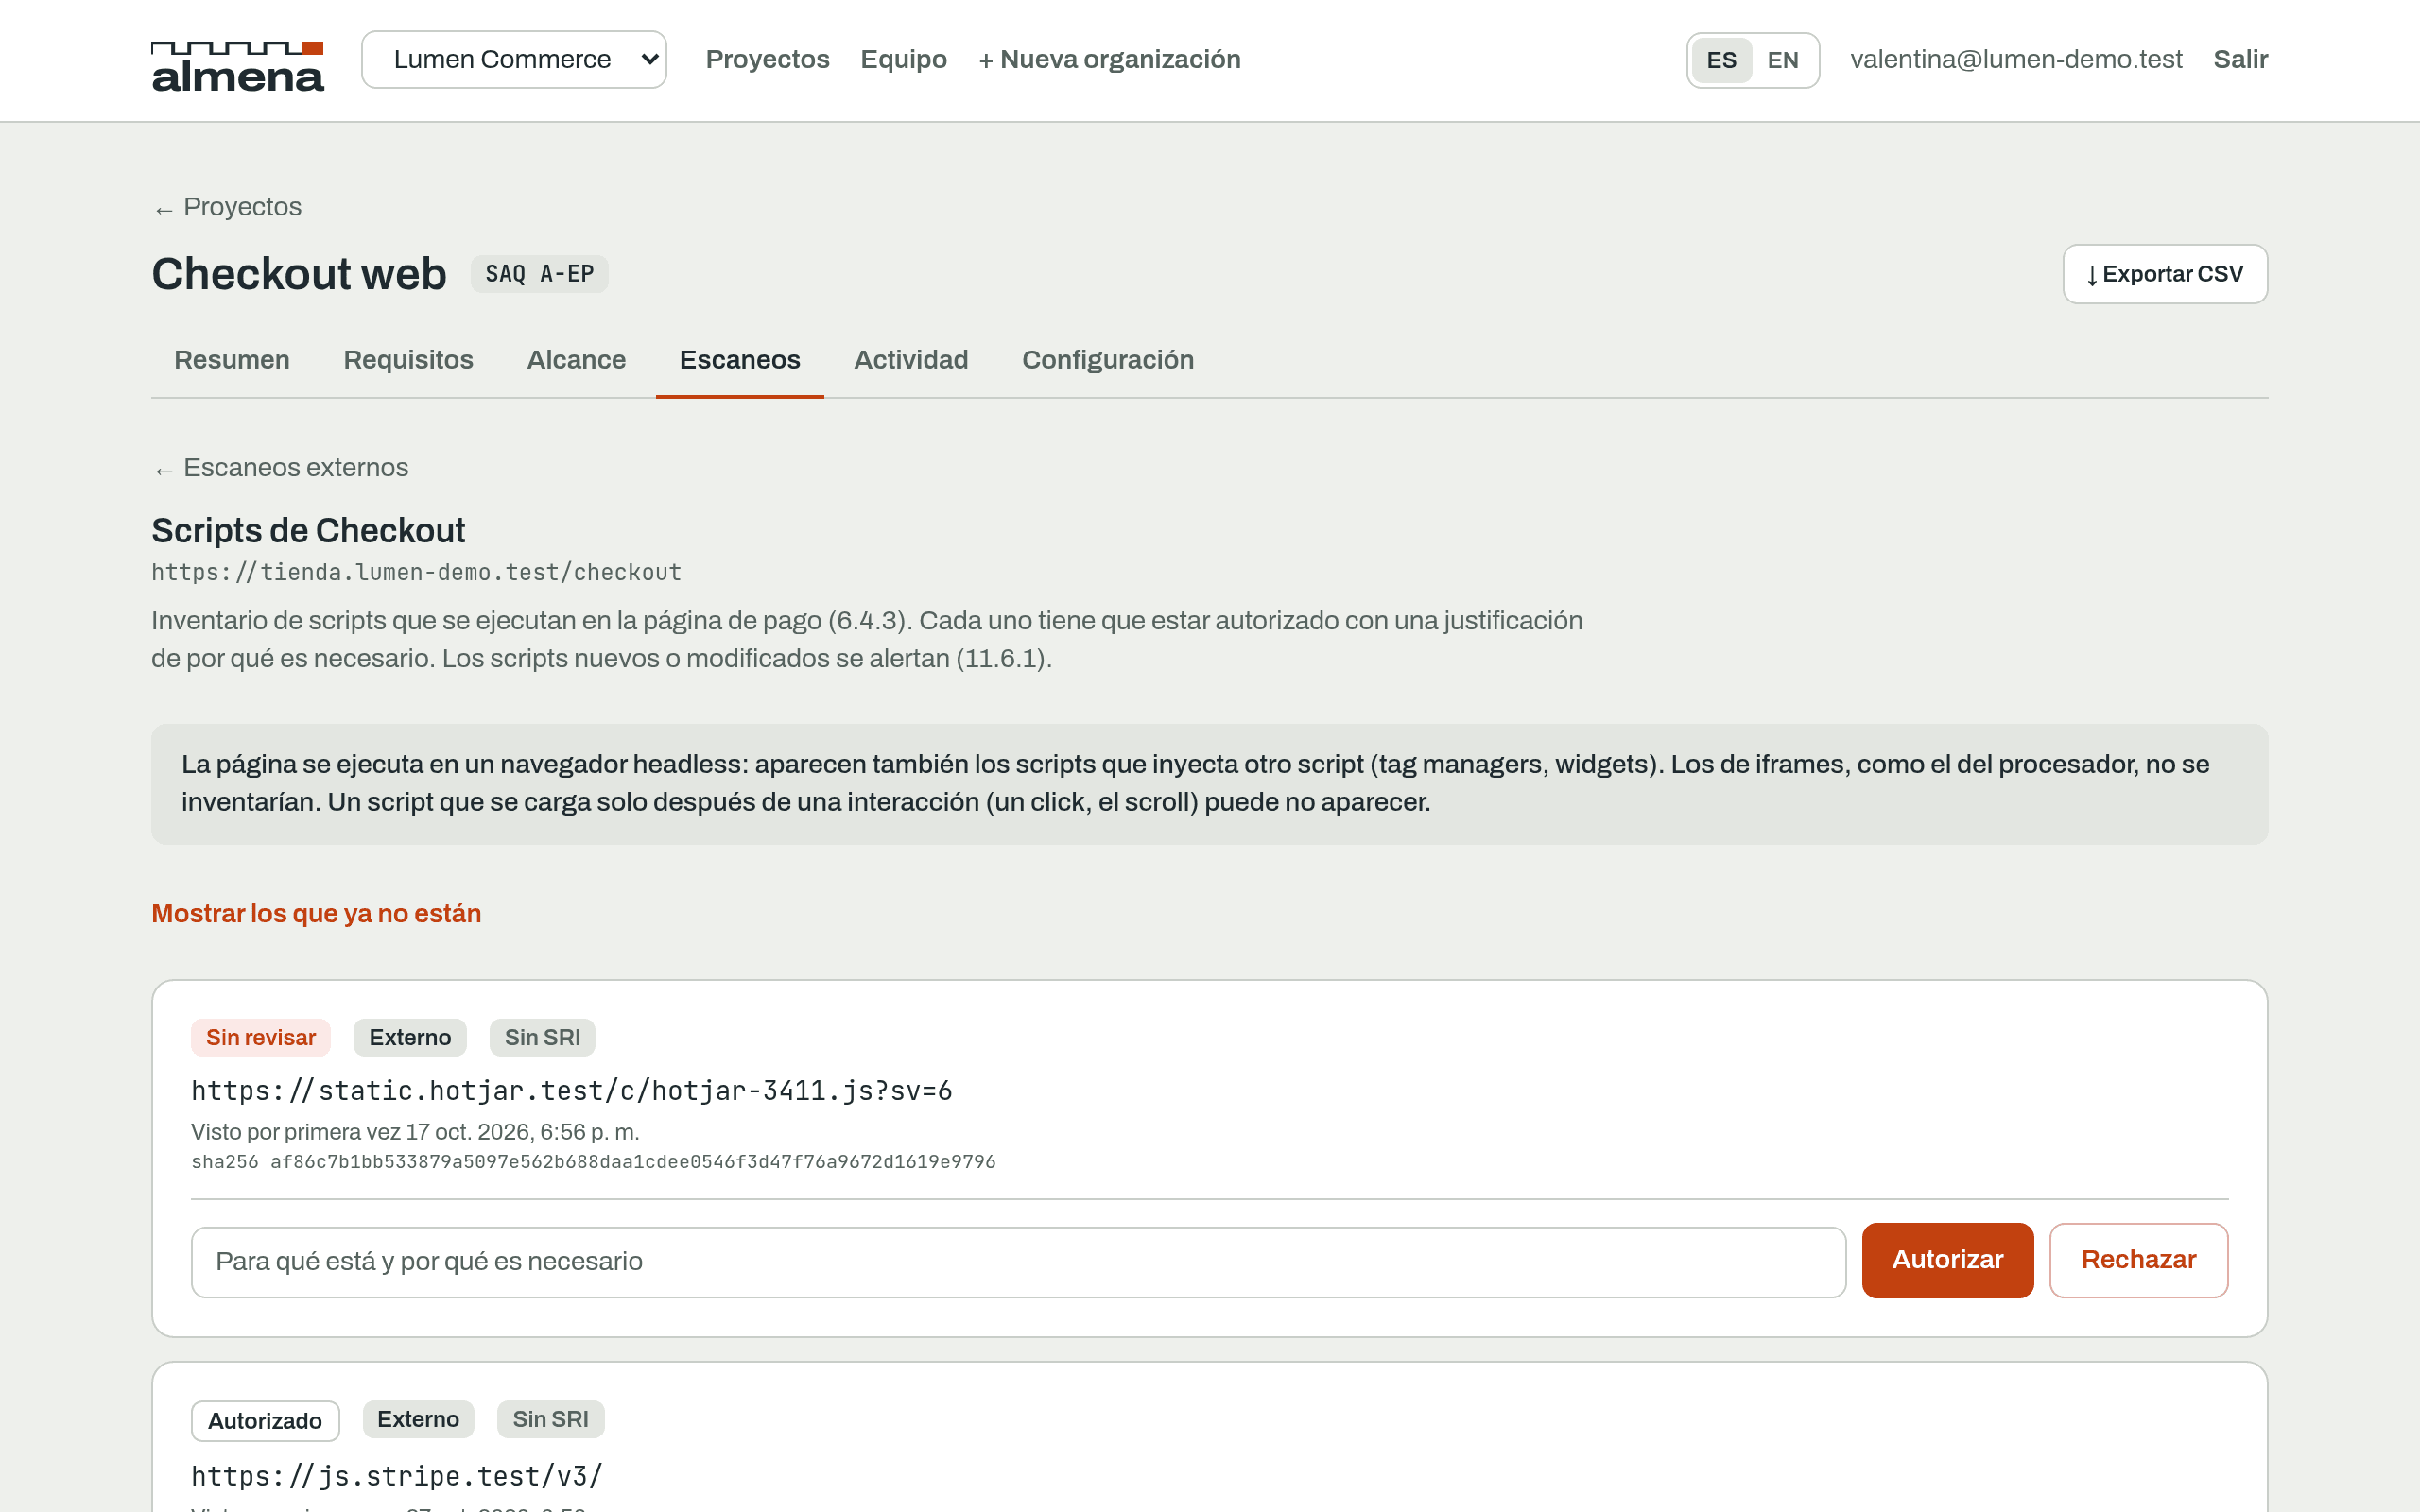
Cada requisito muestra qué pide, sus chequeos automáticos y sus evidencias. Una ronda se guarda como evidencia con un click, con el detalle que respalda ese requisito.
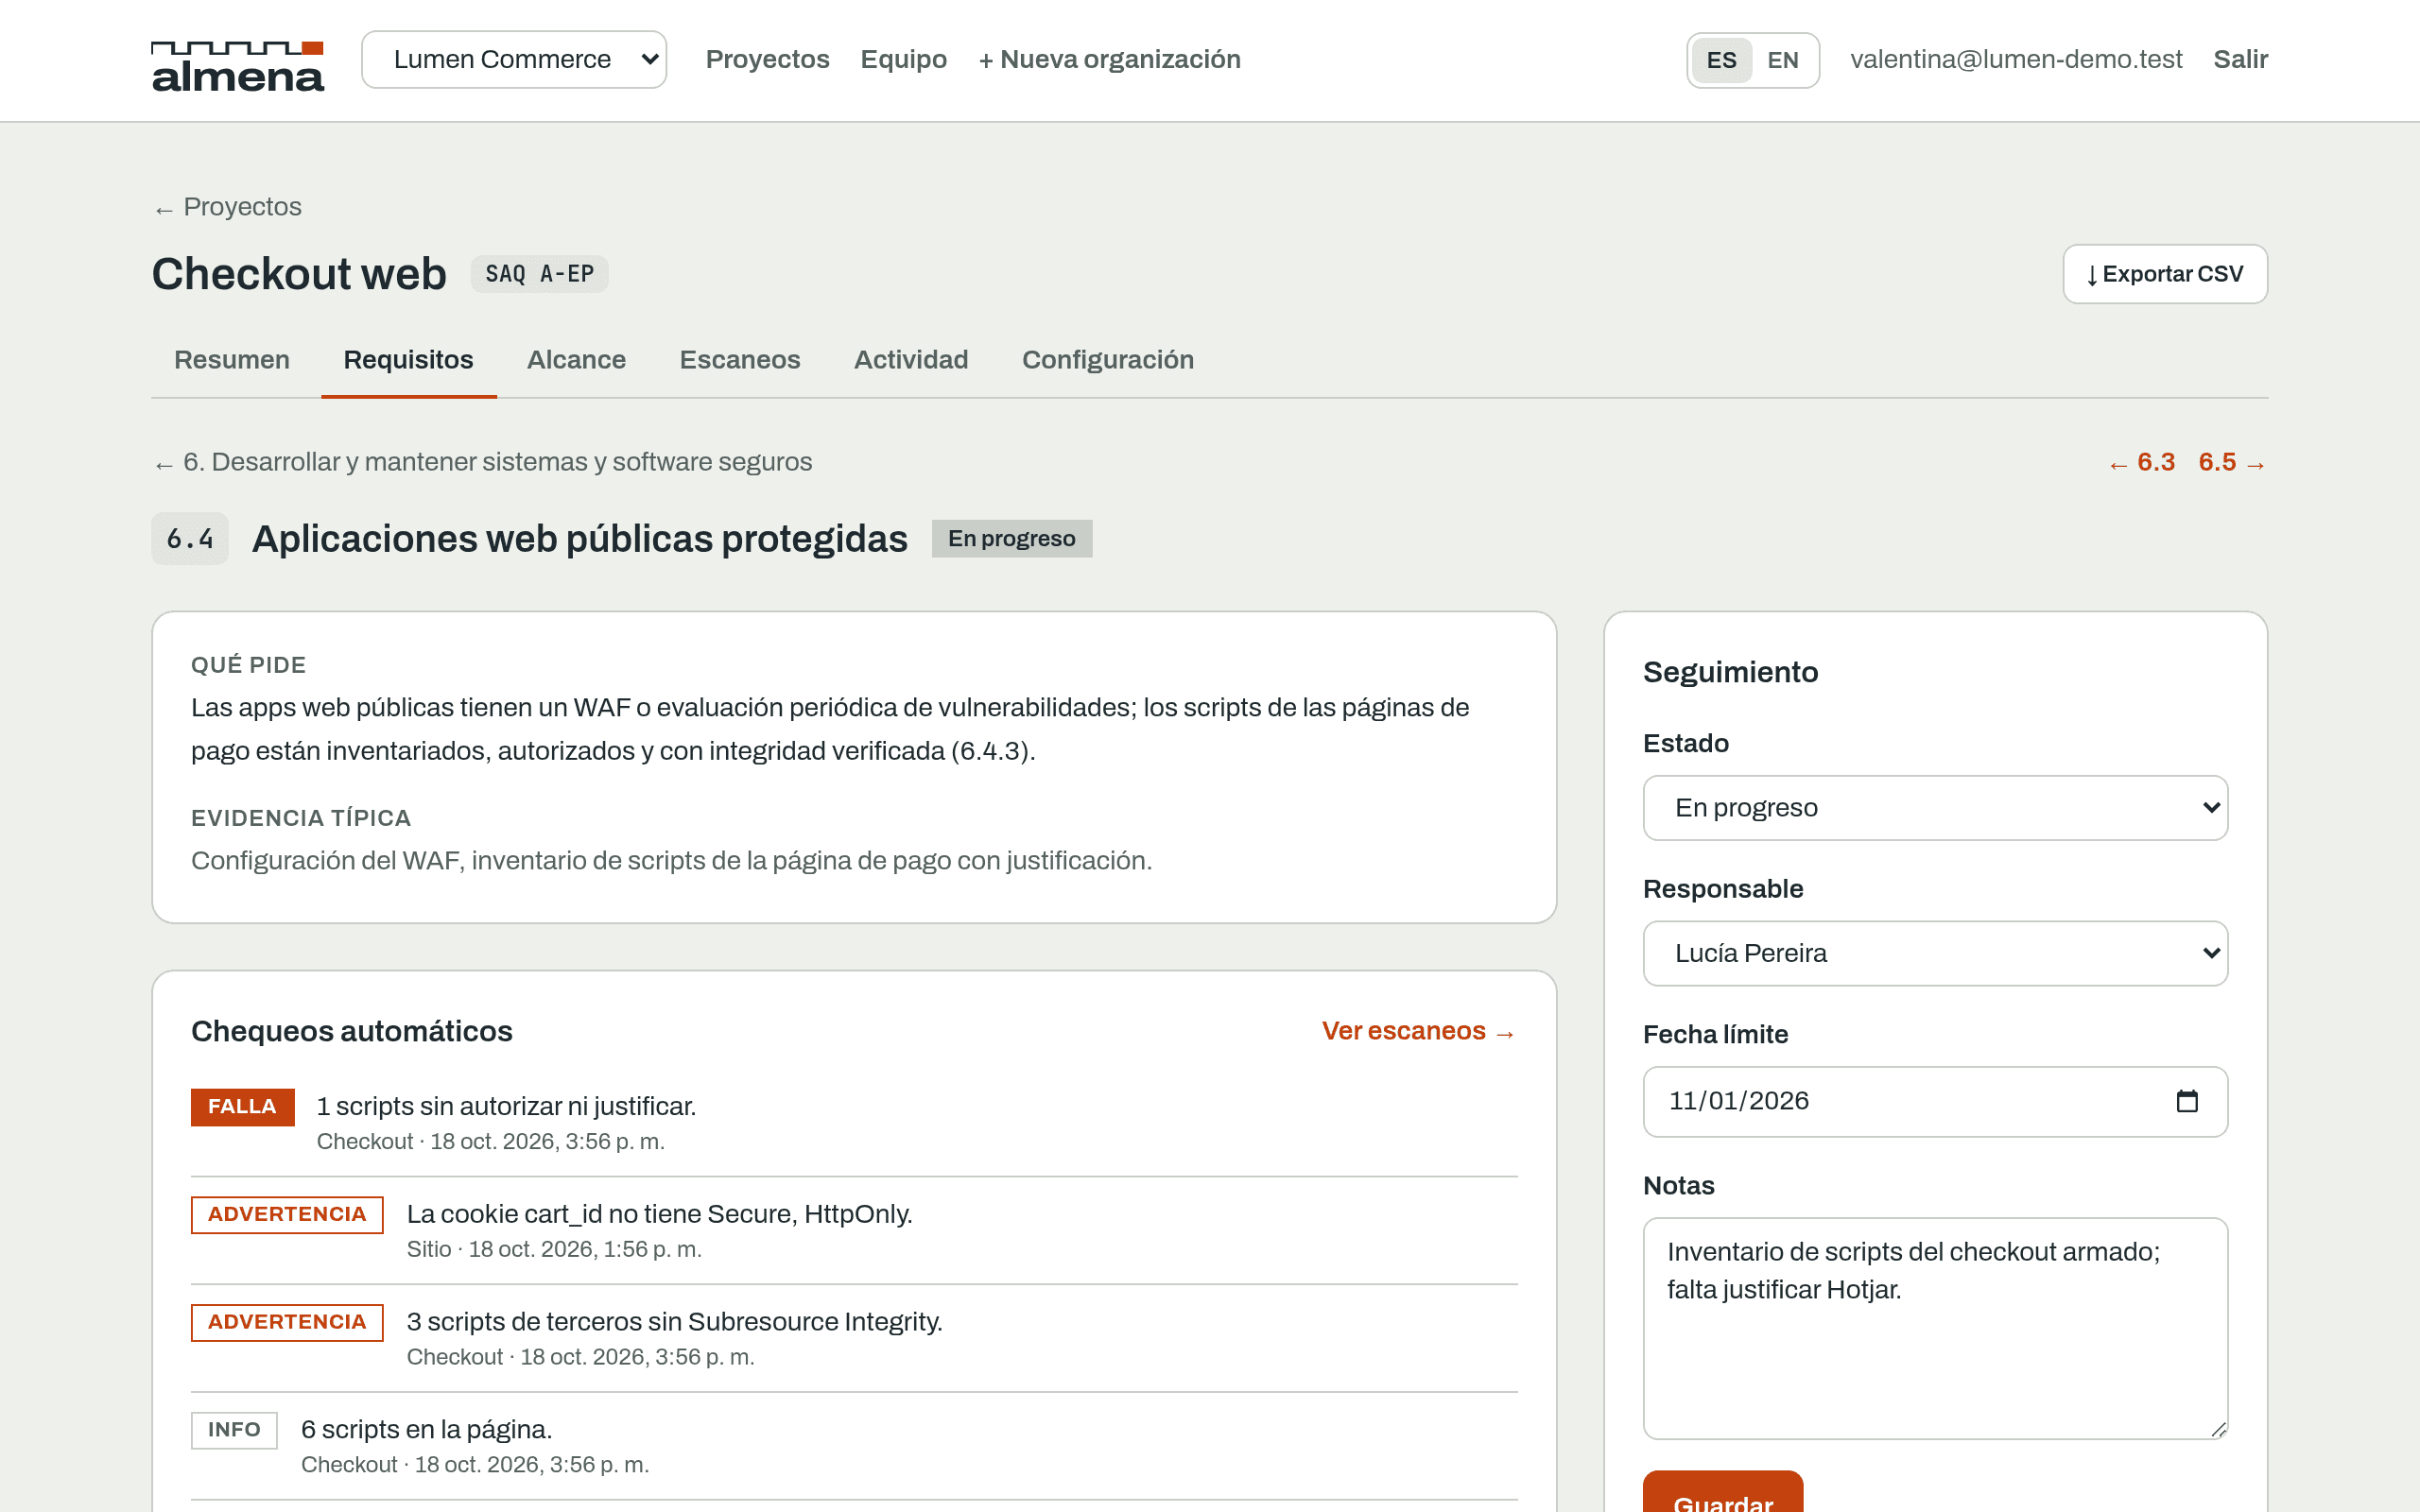
Sin claves de larga duración: creás un rol con la política SecurityAudit que solo Almena puede asumir. En cada ronda ves qué usuarios, security groups o buckets explican cada hallazgo.
A, A-EP y D para comercios y para proveedores de servicios. El asistente de alcance te sugiere uno, y lo podés cambiar si tu QSA indica otro.
Ninguno para empezar: el seguimiento y la evidencia manual funcionan sin conectar nada. Para las rondas automáticas: la URL de tu web, un token de solo lectura de cada repo y un rol de solo lectura en AWS.
Por defecto, de los repos solo lee los lockfiles y la configuración de CI. Revisar todo el código en busca de secretos, o buscar números de tarjeta en S3, en los logs o en tus bases de datos (con Vigía, un agente que corre en tu red y manda solo resultados enmascarados), es opcional y lo activás vos.
Sí. Almena no trabaja con auditores propios, pero podés invitar al tuyo con el rol de auditor: ve todo y valida o rechaza requisitos sin poder editar. Ahorra el ir y venir de planillas.
Hoy el catálogo es PCI DSS v4.0.1. Almena está pensada para sumar otros marcos sobre la misma muralla.
En cinco minutos sabés qué SAQ te toca y qué requisitos aplican a tu app.